Hacker może Ci się kojarzyć z ekspertem IT, który uzyskuje nieuprawniony dostęp do systemu komputerowego, sieci lub danych. W badaniu przeprowadzonym przez CBOS ponad dekadę temu aż 74% respondentów uważało, że to internetowy przestępca, który wykorzystuje swoje umiejętności w celu osiągnięcia zysku. Rzeczywiście hacker ma zaawansowane umiejętności techniczne w obszarze IT, ale to nie musi oznaczać, że wykorzystuje je w nielegalny sposób. W zależności od intencji wyróżniamy różne rodzaje hackerów. Dowiedz się, jaka jest ich rola.
Kim jest haker?
To osoba, która ma zaawansowane umiejętności w dziedzinie informatyki. Według słownika Oxfordu wykorzystuje ona komputery w celu uzyskania dostępu do danych przechowywanych w cudzym sprzęcie lub systemie telefonicznym bez upoważnienia. Potocznie to osoba, która z entuzjazmem i biegłością korzysta z programów komputerowych lub je tworzy.
Początkowo hacking nie oznaczał działalności przestępczej. W latach 50. XX wieku na Massachusetts Institute of Technology (MIT) słowo to odnosiło się do pomysłowych, niekonwencjonalnych rozwiązań technicznych i eksperymentowania z technologią. Hakerem nazywano osobę, która potrafiła znaleźć niestandardowe rozwiązanie problemu lub wykorzystać możliwości urządzenia w nieoczywisty sposób.
Do pionierów środowiska hakerskiego związanego z MIT zalicza się m.in. Petera Samsona, Jacka Dennisa i Roberta Alana Saundersa.
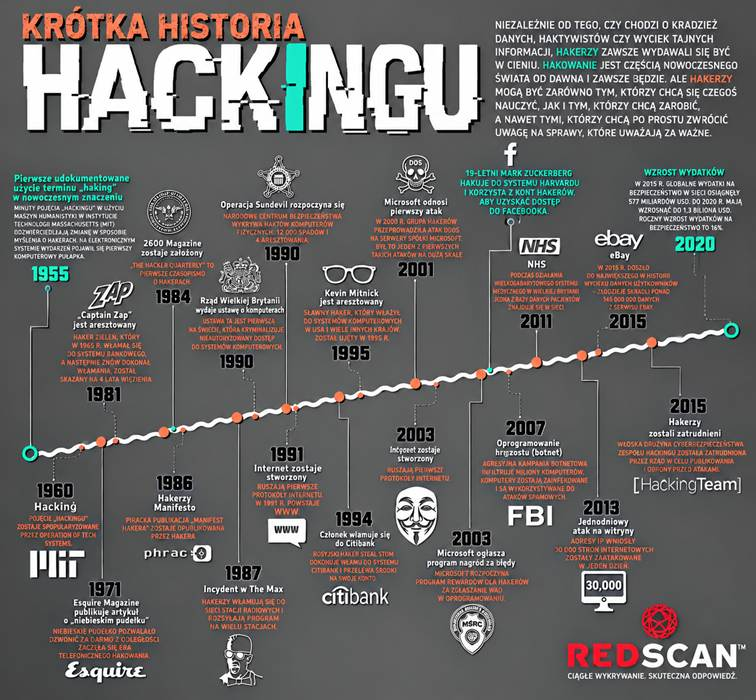
Źródło: https://www.redscan.com/news/a-history-of-hacking/. Grafika wygenerowana przez AI.
Jakie wyróżniamy kategorie hakerów?
Hackerów możemy podzielić, biorąc pod uwagę intencje. Ich działalność nie musi oznaczać próby złamania zabezpieczeń, aby wykraść dane i pieniądze. To eksperci, którzy mogą pracować dla firm – testować bezpieczeństwo ich rozwiązań. Mają za cel pomóc odnaleźć luki w różnego typu systemach. Co ciekawe, udokumentowano wiele przypadków, kiedy hakerzy pracowali dla rządu, wojska lub służb wywiadowczych. Jak możemy ich podzielić?
White hat hacker (ethical hacker)
Często są nazywani etycznymi, gdyż pracują legalnie, a celem ich działalności jest odnajdywanie luk w systemach i aplikacjach, aby zwiększyć bezpieczeństwo tych rozwiązań. W tym przypadku działania są prowadzone za zgodą właściciela.
White hat hackerzy są zatrudnieni przez firmy, w których bezpieczeństwo odgrywa ważną rolę. Odbiorcami ich usług są głównie banki, organizacje rządowe, instytucje finansowe czy producenci oprogramowania.
Przykładem jest znany haker Kevin Mitnick, który działał nielegalnie, odbył karę, a następnie budował karierę w legalnym doradztwie dotyczącym bezpieczeństwa IT.
Instytucje często same zapraszają takich ekspertów do współpracy. W 2016 r. amerykański Departament Obrony uruchomił program Hack the Pentagon i zaprosił do testów bezpieczeństwa. W efekcie:
- Ponad 1 400 osób przeszło proces rejestracji i zostało zaproszonych do udziału w programie.
- Ponad 250 zgłosiło co najmniej jedną lukę.
- 138 zgłoszeń uznano za kwalifikujące się do nagrody.
Etyczni hakerzy korzystają z wielu narzędzi i technik wykorzystywanych również przez cyberprzestępców. Różnią się jednak celem, uprawnieniami oraz zasadami prowadzenia testów. Wielu z nich posiada certyfikaty, takie jak:
- CEH (Certified Ethical Hacker) – od organizacji EC-Council. Potwierdza znajomość metod wykorzystywanych przez hakerów, sposobów wykrywania i zabezpieczenia luk w systemach. Obejmuje m.in. rozpoznawanie infrastruktury, skanowanie sieci, ocenę zagrożeń związanych z aplikacjami internetowymi i podstawy testów penetracyjnych.
- OSCP (OffSec Certified Professional) – certyfikat firmy OffSec. Kandydatowi stawiane są duże wymagania. Musi umieć samodzielnie znajdować i wykorzystywać luki w zabezpieczeniach, uzyskiwać dostęp do systemów. Duży nacisk kładzie się na samodzielne rozwiązywanie problemów w warunkach zbliżonych do rzeczywistych testów penetracyjnych.
- GPEN (GIAC Penetration Tester) – certyfikat organizacji GIAC, związany z metodyką i praktyką testów penetracyjnych. Obejmuje m.in. rozpoznanie celu, wykrywanie luk, ataki na sieci i systemy Windows, wykorzystywanie podatności oraz dokumentowanie wyników testów.
Etyczni hakerzy mogą pracować jako pentesterzy, czyli specjaliści przeprowadzający testy penetracyjne na zlecenie organizacji. Inni uczestniczą w programach bug bounty, w których zgłaszają podatności w zamian za nagrody, albo prowadzą niezależne badania bezpieczeństwa. Role te mogą się pokrywać.
Według Breachroad, pentester może w Polsce zarabiać nawet kilkadziesiąt tysięcy złotych.
Grey hat hackers
Grey hat hacker, czyli haker „szarego kapelusza”, znajduje się między white hat a black hat. Może wykrywać i zgłaszać luki w zabezpieczeniach bez zamiaru wyrządzenia szkód, ale nie zawsze działa za zgodą właściciela systemu. Dlatego jego postępowanie może naruszać prawo lub zasady etyczne, nawet jeśli nie kradnie danych i nie niszczy systemu. Grey hat hacker proponują właścicielom stron, systemów czy aplikacji naprawę błędu za opłatą. Część „szarych kapeluszy” szuka podatności dla treningu i satysfakcji, a kiedy je znajdą, zgłaszają administratorowi. Włamują się bez autoryzacji, ale nie mają intencji spowodowania szkód. Jednak ryzykują konsekwencje prawne.
Tutaj trzeba wspomnieć o jeszcze jednej grupie – script kiddies (złośliwe dzieciaki). Script kiddies to osoby, które wykorzystują gotowe skrypty i narzędzia hakerskie, często bez dogłębnej znajomości ich działania. Mogą próbować włamywać się do systemów, przeprowadzać ataki lub kraść dane. Ich motywacje bywają różne – od ciekawości i chęci zdobycia uznania po korzyści finansowe. Brak doświadczenia może sprawić, że nie przewidzą skutków swoich działań i spowodują poważne szkody.
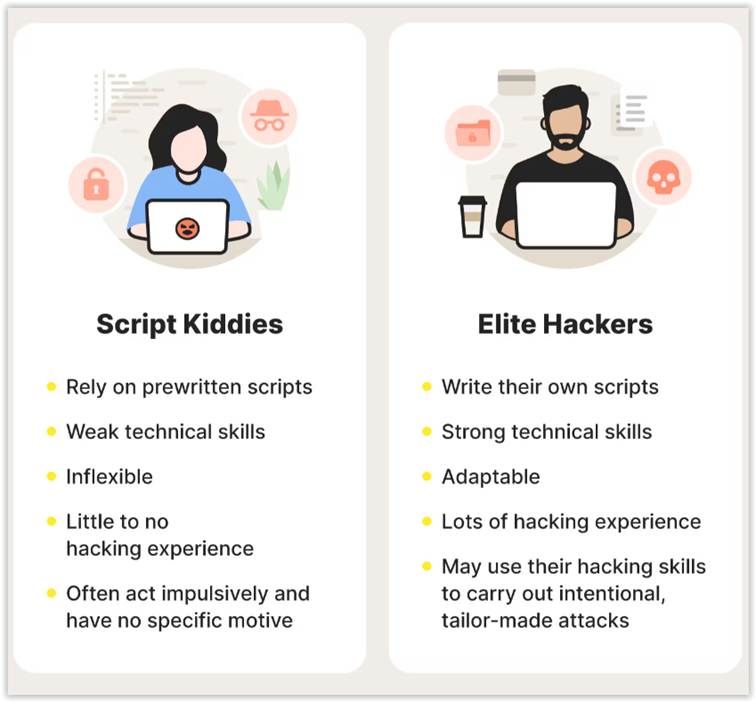
Źródło: https://us.norton.com/blog/emerging-threats/script-kiddie
Black hat hacker
Black hat hackerzy, czyli hakerzy „czarnego kapelusza”, wykorzystują swoje umiejętności do nieuprawnionego dostępu do systemów, kradzieży danych, oszustw lub zakłócania działania usług. Mogą działać samodzielnie albo w ramach zorganizowanych grup przestępczych.
Typowe skutki działań to:
- kradzież danych, tajemnic handlowych, własności intelektualnej,
- wprowadzenie złośliwego oprogramowania,
- kradzież środków finansowych,
- zakłócenia w działaniu systemu.
Uwaga: w Polsce za atak hakerski grozi kara grzywny, ograniczenia wolności, a nawet pozbawienia wolności. Konsekwencje zależą od rodzaju przestępstwa. Jeśli to atak na dane o szczególnym znaczeniu dla obronności lub funkcjonowania instytucji państwowych, to zgodnie z art. 269 grozi za niego kara pozbawienia wolności do nawet 8 lat.
Jednym z najkosztowniejszych cyberataków w historii był atak z użyciem złośliwego oprogramowania NotPetya w 2017 roku. Malware rozprzestrzeniało się m.in. przez skompromitowany mechanizm aktualizacji ukraińskiego programu księgowego M.E.Doc. Niszczyło dane i zakłócało działalność przedsiębiorstw na całym świecie. Wśród poszkodowanych znalazły się m.in. FedEx i Merck. Biały Dom szacował globalne straty na około 10 mld dolarów, a Merck informował o stratach rzędu około 1 mld dolarów.
Poniższa tabela zawiera przykłady innych kosztownych cyberataków:
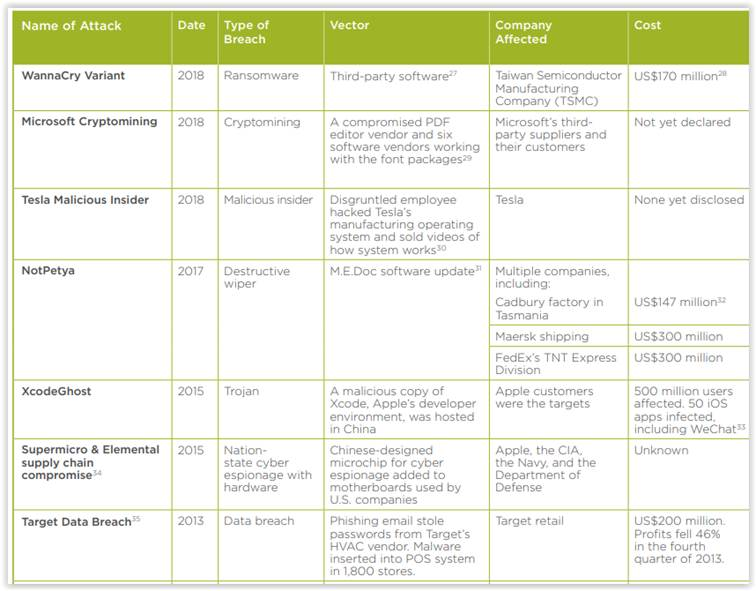
Źródło: https://www.jbs.cam.ac.uk/wp-content/uploads/2020/08/crs-cyber-risk-outlook-2019.pdf
Red hat hacker
Red hat hacker, czyli haker „czerwonego kapelusza”, to nieformalna nazwa osoby, która podejmuje ofensywne działania przeciwko cyberprzestępcom lub ich infrastrukturze. Może to oznaczać próby blokowania złośliwych serwerów czy zakłócania działania narzędzi wykorzystywanych do ataków. Takie działania nie są jednak równoznaczne z legalną obroną systemów i mogą naruszać prawo, nawet jeśli ich celem jest walka z przestępczością.
W przeciwieństwie do etycznych hakerów, którzy testują systemy w uzgodnionym zakresie i za zgodą właściciela, red hat hackerzy w popularnych opisach mogą podejmować działania odwetowe bez upoważnienia.
Green hat hacker
To nowicjusze w świecie hakingu, którzy dopiero rozwijają umiejętności. Często próbują naśladować działania black hat hackerów, ale przede wszystkim skupiają się na nauce. Niekoniecznie ich zamiarem może być wyrządzenie szkód. Nie wiadomo, w jakim kierunku pójdzie ich rozwój – mogą wspierać pracę nad wzmacnianiem cyberbezpieczeństwa, jak i pójść w stronę black hat hackingu.
Również i w tym przypadku można wspomnieć o script kiddies. Różnica polega na tym, że script kiddies ograniczają swoje działania głównie do kupowania złośliwego oprogramowania i gotowych narzędzi. Tymczasem „zielone kapelusze” dążą zazwyczaj do rozwoju umiejętności. Zdobywają certyfikaty, podnoszą kwalifikacje. W przypadku script kiddies chodzi głównie o obranie drogi na skróty.
W wielu przypadkach działania młodych hakerów doprowadziły do poważnych szkód. Przykładem jest czternastolatek, który uruchomił robaka komputerowego wykorzystującego podatność oprogramowania Microsoft. Zainfekowane komputery zostały wykorzystane do ataku DDoS na główną stronę firmy. Działania doprowadziły do niedostępności strony Microsoftu przez 4 godziny. Nastolatek uruchomił złośliwe oprogramowanie i został za to skazany.
Blue hat hacker
W tym przypadku chodzi o hakerów, którzy są zatrudniani do oceny bezpieczeństwa systemu lub aplikacji. To osoby, które pracują poza daną organizacją. Są zapraszane do szukania luk w oprogramowaniu, zanim trafi ono na rynek. Niektóre firmy organizują spotkania i konferencje, podczas których badacze bezpieczeństwa prezentują wyniki analiz i pomagają wykrywać podatności w oprogramowaniu. Zajmują się przeprowadzaniem testów penetracyjnych i symulowaniem różnego rodzaju cyberataków, ale bez powodowania szkód. Takie konferencje organizował m.in. Microsoft, w celu testowania oprogramowania Windows.
Jakie są najczęstsze motywacje hakerów?
To zależy, z jakim hackerem mamy do czynienia. W przypadku „czarnych kapeluszy” chodzi głównie o odniesienie korzyści finansowych albo spowodowanie szkód. White hat hackers wręcz przeciwnie – swoimi działaniami przyczyniają się do poprawy bezpieczeństwa systemów i aplikacji.
Do najczęstszych motywacji hakerów możemy zaliczyć:
- Zysk finansowy i kradzież danych – cyberprzestępcy próbują zdobyć pieniądze lub przejąć informacje, które mogą wykorzystać do oszustwa. Jedną z popularnych metod jest phishing, czyli podszywanie się pod znane firmy lub instytucje w celu wyłudzenia danych albo nakłonienia ofiary do wykonania określonej czynności.
- Ideologia i aktywizm (hacktivizm) – czasami działania hakerów mają doprowadzić do zwrócenia uwagi na określony problem. Przykładem jest działalność znanej grupy Anonymous, która przeprowadzała ataki na strony internetowe tunezyjskich instytucji rządowych w czasie protestów przeciwko władzom. Działania miały zwrócić uwagę na cenzurę w internecie i ograniczanie wolności wypowiedzi. Grupa zastosowała m.in. ataki DDoS, które utrudniały użytkownikom dostęp do witryn. Nie chodziło tutaj o wzbogacenie się, tylko o wyrażenie sprzeciwu. Po rozpoczęciu pełnoskalowej inwazji Rosji na Ukrainę w 2022 roku osoby i grupy związane z ruchem Anonymous deklarowały przeprowadzanie cyberataków na rosyjskie instytucje i serwisy internetowe.
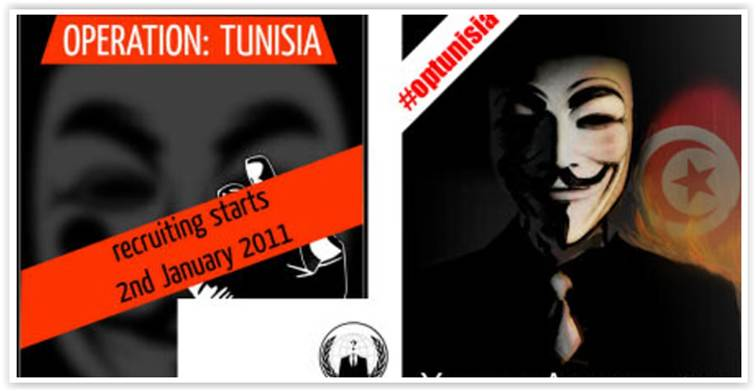
Źródło: https://www.lemonde.fr/afrique/article/2011/01/17/en-tunisie-la-revolution-est-en-ligne_1466624_3212.html
- Szpiegostwo i interesy państwowe – w tym przypadku celem jest zdobycie informacji, które są przydatne dla państwa, dotyczące np. polityki, wojska, dyplomacji czy infrastruktury. Bardziej niż o zarobek, chodzi o cele wywiadowcze. Przykładem jest grupa APT28, znana również jako Fancy Bear, przypisywana rosyjskiemu wywiadowi wojskowemu. Jej działania objęły m.in. przejmowanie kont pocztowych, kradzież danych, kampanie phishingowe wymierzone w osoby i instytucje istotne z punktu widzenia interesów państwa. Według polskich służb grupa odpowiadała również za działania dezinformacyjne w Polsce.
- Ciekawość, nauka i chęć sprawdzenia swoich umiejętności – niektórzy hakerzy zaczynają po prostu od dużego zainteresowania technologią, które później przeradza się w pracę nad cyberbezpieczeństwem. Jeden z takich przypadków opisał Microsoft. W wieku 13 lat Dylan został najmłodszym badaczem ds. bezpieczeństwa, który podjął współpracę z Microsoft Security Response Center. Próbował znaleźć sposób na przywrócenie pewnych funkcji w szkolnym środowisku Microsoft Teams. Po miesiącach pracy znalazł lukę, pozwalającą na przejęcie dowolnej grupy w Teams. Lukę zgłosił Microsoftowi. Firma opisała jego historię jako przykład rozwoju młodego badacza bezpieczeństwa. Od tego rozpoczęła się współpraca.
- Zemsta, rozgłos i chęć zaimponowania innym – w historii doszło do wielu włamań, których motywacją była chęć pochwalenia się i zaimponowania innym. Pewien 17-latek z Wielkiej Brytanii uzyskał w 2015 roku dostęp do strony operatora telekomunikacyjnego TalkTalk. Nie wykorzystał zdobytych danych do celów zarobkowych, ale opublikował informacje o swoim wyczynie, aby się tym pochwalić. Przyznał się do siedmiu przestępstw związanych z włamaniami komputerowymi. Doszło do ujawnienia danych klientów, a konsekwencje ataku oszacowano na 42 mln funtów. Nastolatek nie był jedyną osobą zaangażowaną w sprawę.
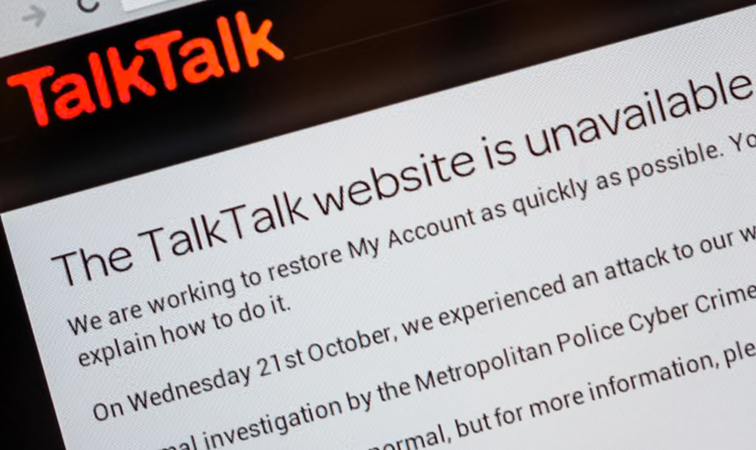
Źródło: https://www.theguardian.com/uk-news/2016/nov/15/boy-who-hacked-talktalk-website-was-showing-off-to-mates
Jak zostać etycznym hakerem?
Aby zostać etycznym hakerem, musisz poznać zasady działania systemów informatycznych, sieci komputerowych i zabezpieczeń. Przydadzą się również umiejętności programowania, analityczne myślenie oraz znajomość metod wykorzystywanych przez cyberprzestępców. Nie trzeba od razu mieć wieloletniego doświadczenia w branży IT, ale należy regularnie ćwiczyć i zdobywać wiedzę.
Warto posiadać certyfikaty. Do rozpoznawalnych zalicza się następujące:
- CompTIA Security+ – dobry punkt wyjścia, jeśli chcesz poznać podstawy cyberbezpieczeństwa, zarządzania ryzykiem i ochrony systemów.
- eJPT (Junior Penetration Tester) – certyfikat praktyczny przeznaczony dla osób rozpoczynających naukę testów penetracyjnych.
- CEH (Certified Ethical Hacker) – obejmuje metody i narzędzia wykorzystywane podczas testowania bezpieczeństwa.
- OSCP (PEN-200) – zaawansowana ścieżka praktyczna związana z testami penetracyjnymi, odpowiedniejsza, jeśli już masz solidne podstawy techniczne.
Według badania ISC2 z 2025 roku przeprowadzonego wśród 16 029 specjalistów i osób zarządzających cyberbezpieczeństwem 59% respondentów wskazało istotne lub poważne braki kompetencji w swoich zespołach. Dlatego też zawód etycznego hakera jest perspektywiczny i prawdopodobnie widoczny będzie duży popyt na specjalistów.
Źródła:
- https://www.cbos.pl/SPISKOM.POL/2013/K_099_13.PDF
- https://www.war.gov/News/Releases/Release/Article/802929/defense-secretary-ash-carter-releases-hack-the-pentagon-results/
- https://www.jbs.cam.ac.uk/wp-content/uploads/2020/08/crs-cyber-risk-outlook-2019.pdf
- https://www.microsoft.com/en-us/msrc/blog/2025/07/rising-star-meet-dylan-msrcs-youngest-security-researcher
- https://www.isc2.org/Insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study?trk=article-ssr-frontend-pulse_little-text-block
swój potencjał z
polityką prywatności