DoH (DNS over HTTPS) - co to jest i jak wpływa na prywatność w sieci?
Spis treści
Spis treści
Każde wpisanie adresu strony w przeglądarce uruchamia zapytanie DNS, które przez lata podróżowało przez sieć w postaci niezaszyfrowanego tekstu. Dostawca internetu, administrator sieci firmowej, a nawet ktoś podsłuchujący ruch w kawiarni mógł zobaczyć, jakie domeny odwiedza użytkownik, zanim jeszcze nawiązał połączenie z serwerem.
Czym jest DNS i jak działa wyszukiwanie adresu strony?
DNS (ang. Domain Name System) to system tłumaczący nazwy domen na adresy IP. Przeglądarka nie wie, gdzie fizycznie leży serwer “example.com”. Dlatego przed nawiązaniem połączenia wysyła zapytanie do serwera DNS z pytaniem: jaki adres IP kryje się pod tą nazwą? Serwer odpowiada adresem, a przeglądarka łączy się bezpośrednio z serwerem docelowym.
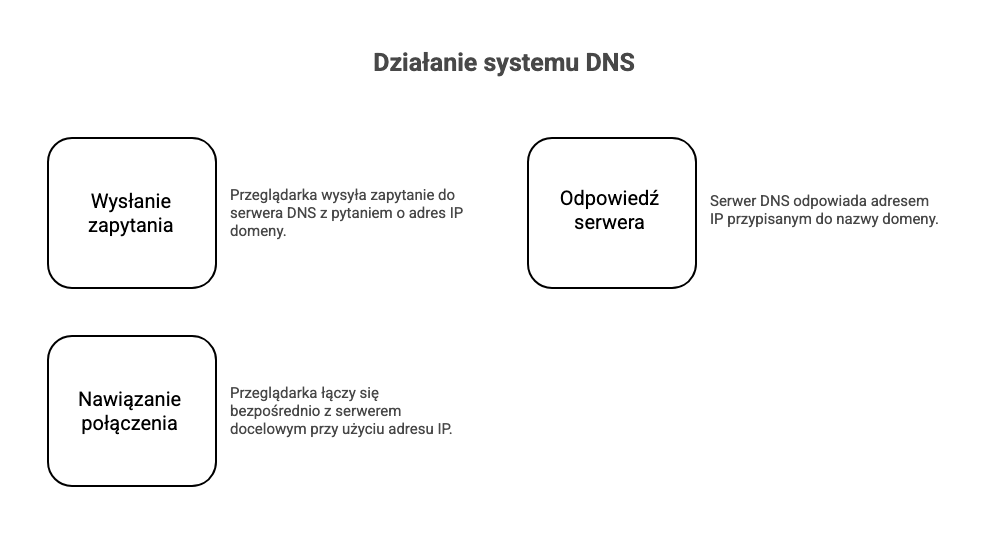
Domyślnie to zapytanie wędruje protokołem UDP przez port 53. Ruch na tym porcie jest niezaszyfrowany i czytelny dla każdego urządzenia sieciowego na trasie między komputerem użytkownika a serwerem DNS. Dostawca usług internetowych widzi każde zapytanie, może je logować, filtrować albo przekierowywać. Administratorzy sieci korporacyjnych korzystają z tego mechanizmu do blokowania niechcianych domen. Atakujący mogą go wykorzystać do podmiany odpowiedzi DNS, czyli do ataku zwanego DNS spoofingiem lub DNS hijackingiem.
Serwer DNS może być przypisany automatycznie przez dostawcę internetu (DHCP) albo ustawiony ręcznie przez użytkownika. Popularne publiczne serwery DNS to 8.8.8.8 (Google), 1.1.1.1 (Cloudflare) czy 9.9.9.9 (Quad9). Zmiana serwera DNS nie szyfruje jednak samego zapytania, dopóki nie włączy się protokołu takiego jak DoH lub DoT.
Czym jest HTTPS i jak szyfruje połączenie?
HTTPS to HTTP z warstwą szyfrowania TLS (ang. Transport Layer Security). Kiedy przeglądarka łączy się z serwerem przez HTTPS, obie strony uzgadniają klucze szyfrujące w procesie zwanym TLS handshake. Cała dalsza komunikacja jest zaszyfrowana:
- treść strony,
- dane formularzy,
- nagłówki HTTP.
Obserwator sieci widzi adres IP serwera i nazwę domeny ujawnioną w polu SNI (ang. Server Name Indication) podczas handshake’u, ale nie widzi treści przesyłanych danych. Pole SNI można ukryć tylko rozszerzeniem ECH (Encrypted Client Hello).
HTTPS działa na porcie 443. Certyfikat TLS wystawia urząd certyfikacji (CA), a przeglądarka weryfikuje jego autentyczność przed nawiązaniem połączenia. Bez ważnego certyfikatu przeglądarka wyświetla ostrzeżenie o niezaufanym połączeniu.
DoH wykorzystuje dokładnie ten sam mechanizm. Zapytanie DNS jest opakowane w żądanie HTTPS i wysyłane na port 443 do serwera DoH. Z perspektywy sieci wygląda jak zwykły ruch HTTPS. To utrudnia jego odróżnienie od innych połączeń szyfrowanych.
Czym jest DoH i jak działa?
DNS over HTTPS to protokół sieciowy opisany w RFC 8484, opublikowanym przez IETF w 2018 roku. Zamiast wysyłać zapytanie DNS przez UDP na port 53, klient wysyła żądanie HTTP GET lub POST na adres serwera DoH, używając szyfrowanego połączenia HTTPS. Serwer DoH odpowiada w formacie “application/dns-message”, a klient dekoduje odpowiedź i używa uzyskanego adresu IP do nawiązania właściwego połączenia.
Przepływ wygląda następująco:
- użytkownik wpisuje adres domeny w przeglądarce,
- przeglądarka wysyła zaszyfrowane zapytanie DNS do serwera DoH przez HTTPS,
- serwer DoH rozwiązuje zapytanie i odsyła zaszyfrowaną odpowiedź,
- przeglądarka nawiązuje połączenie z serwerem docelowym pod uzyskanym adresem IP.
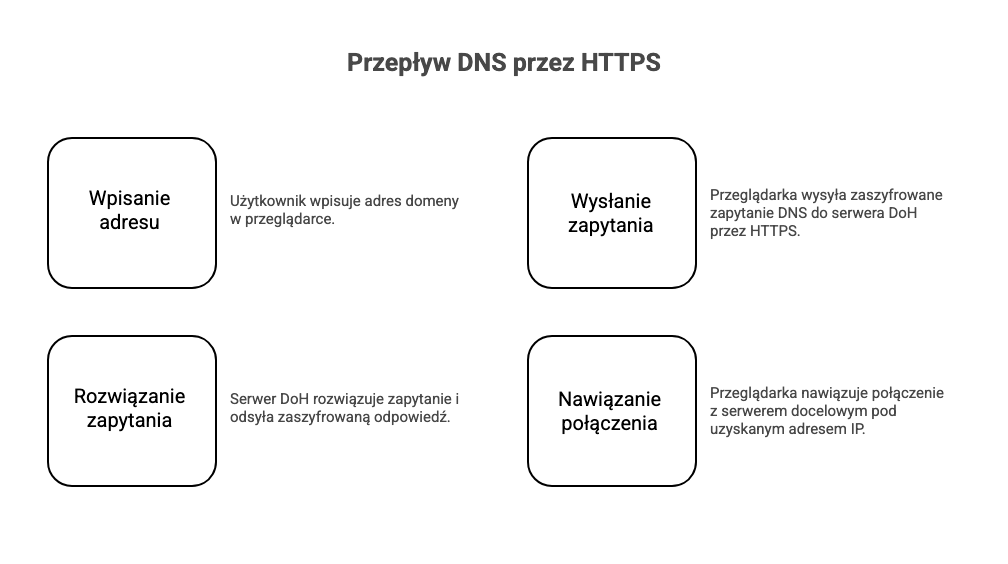
Kluczowa różnica w stosunku do klasycznego DNS polega na tym, że zapytanie jest zaszyfrowane i trudne do odróżnienia od zwykłego ruchu HTTPS. Sieć może je jednak zablokować po adresach znanych serwerów DoH. Dostawca internetu widzi, że komputer łączy się z adresem IP serwera DoH (np. 1.1.1.1 Cloudflare), ale nie widzi, jakie domeny są odpytywane.
DoH różni się od DoT (DNS over TLS), który szyfruje zapytania DNS przez TLS, ale używa dedykowanego portu 853. Port 853 jest łatwy do zablokowania przez administratorów sieci, podczas gdy ruch DoH na porcie 443 jest trudniejszy do odróżnienia od zwykłego HTTPS. Żeby go zablokować, administrator musi znać adresy serwerów DoH.
Co DoH ukrywa przed dostawcą internetu, a co widzi dostawca DNS?
DoH skutecznie ukrywa przed dostawcą internetu treść zapytań DNS. Bez DoH dostawca widzi każdą odpytywaną domenę w czasie rzeczywistym. Z DoH widzi jedynie połączenie z adresem IP serwera DoH, bez informacji o tym, jakie domeny są odpytywane. DoH nie zapewnia jednak pełnej anonimowości. Dostawca nadal widzi adresy IP serwerów, z którymi łączy się komputer, oraz nazwę domeny w polu SNI. Pole SNI ukrywa dopiero ECH (Encrypted Client Hello), o ile obsługują je przeglądarka i strona.
Przed dostawcą internetu DoH ukrywa:
- nazwy domen, które użytkownik odpytuje,
- częstotliwość i czas zapytań do konkretnych domen,
- wzorce przeglądania wynikające z zapytań DNS.
Dostawca DNS, czyli serwer, do którego trafiają zapytania DoH, widzi jednak wszystkie odpytywane domeny i adres IP użytkownika. Jeśli użytkownik korzysta z serwera DoH Cloudflare (1.1.1.1), to Cloudflare zna pełną listę odpytywanych domen. Prywatność przed dostawcą internetu jest więc kupiona kosztem przekazania tych danych innemu podmiotowi. Cloudflare, Google i inne firmy oferujące publiczne serwery DoH publikują polityki prywatności deklarujące brak logowania zapytań lub ich szybkie usuwanie, ale użytkownik w dużej mierze musi polegać na tych deklaracjach.
W sieciach korporacyjnych DoH może kolidować z polityką bezpieczeństwa. Administratorzy używają DNS do filtrowania ruchu, blokowania złośliwych domen i monitorowania aktywności sieciowej. Kiedy pracownik korzysta z DoH skonfigurowanego bezpośrednio w przeglądarce, zapytania DNS omijają firmowy serwer DNS i trafiają do zewnętrznego serwera DoH. Administrator traci wgląd w ruch DNS i możliwość egzekwowania polityk sieciowych. Z tego powodu część organizacji blokuje ruch DoH lub wdraża własne serwery DoH zgodne z polityką firmy.
Jak włączyć i sprawdzić DoH?
Większość popularnych przeglądarek obsługuje DoH natywnie. Włączenie go nie wymaga instalowania dodatkowego oprogramowania.
W Firefoxie DoH włącza się w sekcji Prywatność i bezpieczeństwo, w ustawieniu DNS przez HTTPS. W Chrome opcja bezpiecznego DNS jest w Ustawieniach, w sekcji Prywatność i bezpieczeństwo > Bezpieczeństwo. W Edge podobna opcja jest w sekcji Prywatność, wyszukiwanie i usługi. Przeglądarka może automatycznie wykryć, czy aktualnie używany serwer DNS obsługuje DoH, i przełączyć się na szyfrowane zapytania bez zmiany dostawcy.
Sprawdzenie, czy DoH działa, jest możliwe przez narzędzia takie jak `1.1.1.1/help` (pokazuje szyfrowanie, gdy używasz serwera Cloudflare) lub `browserleaks.com/dns`, który pokazuje, jaki serwer obsługuje zapytania DNS.
DoH można też skonfigurować na poziomie systemu operacyjnego lub routera. To obejmuje wszystkie aplikacje, nie tylko przeglądarkę. Windows 11 obsługuje DoH w ustawieniach sieciowych. Na routerach z oprogramowaniem takim jak OpenWrt lub RouterOS (MikroTik) DoH można skonfigurować dla całej sieci lokalnej.
Kiedy warto włączyć DoH?
Włączenie DoH ma sens:
- w sieciach publicznych (kawiarnie, lotniska, hotele), w których ryzyko podsłuchu DNS jest wyższe,
- gdy dostawca internetu blokuje domeny przez DNS i użytkownik chce ominąć tę blokadę,
- gdy zależy Ci na tym, żeby dostawca internetu nie logował historii odpytywanych domen,
- gdy chcesz utrudnić podmianę odpowiedzi DNS na odcinku między komputerem a serwerem DNS (DoH nie zastępuje jednak DNSSEC, który weryfikuje autentyczność samych rekordów).
Kiedy DoH może być problematyczny?
DoH może sprawiać problemy:
- w sieciach korporacyjnych, w których polityka bezpieczeństwa wymaga korzystania z firmowego DNS,
- gdy administrator sieci używa DNS do filtrowania złośliwych domen i DoH omija te filtry,
- gdy serwer DoH jest niedostępny lub wolny. To może wydłużać czas rozwiązywania nazw.
Wybór serwera DoH ma znaczenie dla prywatności. Zmiana z serwera DNS dostawcy internetu na publiczny serwer DoH przenosi zaufanie z jednego podmiotu na drugi. Sprawdź politykę prywatności wybranego dostawcy i zdecyduj, któremu podmiotowi bardziej ufasz w kwestii logowania zapytań DNS.
swój potencjał z
polityką prywatności